
⚡ 결론 직답: 라즈베리 파이 5 16GB 모델 가격이 약 400달러로 급등하는 등 하드웨어 비용 상승과 함께, 데이터 유출 시대의 보안 유지를 위한 사용자의 정신적·시간적 비용 부담이 가중되고 있습니다.
📌 3줄 핵심 요약
- Pi-Hole 등 광고 차단 네트워크 구축에 쓰이는 라즈베리 파이 5 16GB 모델의 가격이 초기 35달러에서 최근 약 400달러로 급격히 상승했습니다.
- SD 카드 가격은 지난 2년간 두 배로 올랐으며, 보안을 위한 VPN, 암호화 이메일, 로컬 AI용 PC 등 하드웨어 및 소프트웨어 인프라 비용이 증가하고 있습니다.
- Chrome 제로데이 취약점과 지속적인 데이터 유출로 인해, 프라이버시를 지키기 위해 사용자가 감당해야 하는 정신적 에너지와 정보 검증 비용이 심화되고 있습니다.
📅 데이터 기준일: 2026-11-22 | 원문 출처 기반 심층 리포트
안녕하세요, 딥러너 (DeepLearner)입니다.
1부: 하드웨어 가격 급등과 프라이버시의 경제적 가치#
프라이버스의 가치를 돈으로 환산한다면 과연 얼마라고 말할 수 있을까요? 최근 제가 신뢰하고 사용하는 여러 하드웨어 장비들의 가격이 가파르게 상승하면서, 지난 일주일 동안 이 질문에 대한 구체적인 숫자를 산출해 보려는 시도를 계속해 왔습니다. 디지털 보안과 개인정보 보호를 위해 우리가 지불해야 하는 비용이 점점 더 무거워지고 있다는 체감이 들기 때문입니다.
저는 개인적인 프로젝트를 진행할 때 라즈베리 파이(Raspberry Pi)를 매우 유용하게 활용합니다. 대표적인 예로, 집 안의 전체 네트워크에서 광고와 추적기(tracking)를 차단해 주는 'Pi-Hole' 프로젝트를 운영하고 있습니다. 이 작은 싱글 보드 컴퓨터(SBC)는 매우 다재다능하면서도 경제적인 도구입니다. 저는 이 장치를 Ubiquiti의 'UniFi Gateway'를 제어하는 컨트롤러로도 동시에 사용해 왔는데, 이를 통해 약 100달러($100) 정도의 비용을 절감하는 기분 좋은 성과를 거두기도 했습니다.
하지만 최근의 상황은 그리 낙관적이지 않습니다. 제가 휴가를 떠나기 직전, 라즈베리 파이 5(Raspberry Pi 5)의 시장 가격이 드라마틱하게 급등했기 때문입니다. 특히 최고 사양인 16GB 모델의 경우, 가격이 무려 400달러(nearly $400)에 육박하는 수준까지 치솟았습니다. 라즈베리 파이가 처음 출시되었을 당시 단돈 35달러($35)였다는 사실을 떠올려 보면, 오늘날의 가격은 그야말로 충격적인 대조를 이룹니다.
물론 라즈베리 파이 5의 기본 모델은 여전히 45달러($45) 선을 유지하고 있습니다. 하지만 여기서 우리가 진지하게 고민해 보아야 할 지점이 생깁니다. 우리는 요즘 프라이버시(그리고 그 연장선에 있는 보안)를 위해 과연 얼마만큼의 비용을 지불할 준비가 되어 있는가 하는 점입니다. Pi-Hole을 구동하기 위해 1GB 모델의 라즈베리 파이 5를 사용할 수도 있지만, 문제는 그 외의 부수적인 비용입니다. 운영에 필수적인 SD 카드의 가격은 지난 몇 년 사이 두 배나 뛰었습니다. 게다가 운이 나쁘면 잦은 전원 차단 등으로 인해 카드가 손상(corrupt)되어 교체해야 하는 상황이 발생하기도 하는데, 저 역시 이미 그런 경험을 한 적이 있습니다.
프라이버시를 위한 투자는 비단 이 작은 컴퓨터에만 국한되지 않습니다. 로컬 미디어 스트리밍, DIY 네트워크 저장소(NAS), 스마트 홈 자동화를 구축하기 위해 우리는 더 많은 하드웨어에 투자해야 할 수도 있습니다. 만약 인공지능(AI) 기술을 개인적으로 활용하고자 한다면, 로컬 환경에서 AI 모델을 돌릴 수 있는 고사양 PC를 위한 예산까지 고려해야 합니다.
또한, 우리는 소프트웨어와 서비스 측면에서도 다양한 비용을 지출하고 있습니다. 안티바이러스(antivirus) 제품군부터 시작해서 비밀번호 관리자(password managers), VPN, 이메일 마스킹(email masking), 그리고 암호화 이메일(encrypted email)에 이르기까지, 우리의 디지털 자산을 보호하기 위한 유료 서비스의 범위는 매우 넓습니다.
결국 중요한 사실은, 설령 우리가 프라이버시를 위해 직접적인 금전적 지출을 하지 않더라도, 자신의 익명성을 유지하고 보호하기 위해서는 막대한 '시간'과 '에너지'를 소모해야 한다는 점입니다. (출처: Mozilla / PCWorld) 이는 우리가 기술적 보안을 유지하기 위해 지불해야 하는 숨겨진 비용이 결코 적지 않음을 시사합니다.
2부: 라즈베리 파이 5와 보안 인프라 구축을 위한 비용 분석#
우리가 디지털 프라이버시를 지키기 위해 지불해야 하는 비용은 단순히 눈에 보이는 하드웨어 구매가나 소프트웨어 구독료에 국한되지 않습니다. 물론, 우리가 사용하는 모든 소프트웨어나 서비스에 반드시 비용을 지불해야 하는 것은 아닙니다. 바로 이 지점이 프라이버시의 진정한 가치를 숫자로 환산하기 어렵게 만드는 핵심적인 이유입니다. 단순히 돈을 얼마나 쓰느냐를 넘어, 우리가 간과하고 있는 가장 값비싼 비용은 바로 현대 디지털 삶의 '보이지 않는 영역'에 숨어 있기 때문입니다.
저는 온라인 환경에서 보안과 프라이버시를 유지하는 것이 (상대적으로) 얼마나 단순할 수 있는지 자주 이야기하곤 합니다. 적절한 서비스와 하드웨어를 활용하는 방법만 제대로 알고 있다면, 스스로 구축한 보안 시스템을 유지하기 위해 매 순간 극도의 긴장 상태를 유지할 필요는 없습니다. 하지만 문제는 바로 '정신적 오버헤드(Mental Overhead)'에 있습니다. 보안 트렌드와 프라이버시 이슈를 추적하는 데 드는 비용, 그리고 수많은 데이터 유출 사고가 쌓여가면서 정보를 공유하기 전 한 번 더 고민하게 되는 그 심리적 무게를 어떻게 달러로 환산할 수 있을까요?
최근의 보안 상황을 살펴보면, 우리가 직면한 비용의 실체를 다음과 같은 구체적인 항목들로 정리할 수 있습니다.
- 정신적 오버헤드(Mental Overhead): 데이터 유출 사고가 빈번해짐에 따라 "이 정보가 유출되면 나중에 어떤 일이 벌어질까?", "나를 공격하는 데 사용될 수 있을까?", "어떻게 보호해야 하지?"와 같은 질문을 스스로에게 던지며 정보를 선별하는 데 소모되는 시간과 에너지입니다. 이는 단순한 센트(cents) 단위로 측정할 수 없는 비용입니다.
- 데이터 유출 및 AI의 위협(Data Breaches & AI): 끊임없이 이어지는 수많은 데이터 유출 사고(Data Breaches)와 더불어, 의도치 않게 더 많은 개인정보를 노출해버리는 AI의 부작용은 우리가 감당해야 할 혼란의 핵심 요소입니다.
- 브라우저 보안 관리(Browser Security): 최근 발생한 Chrome의 제로데이 취약점(zero-day exploit)과 보안 문제로 인해 8개의 인증서(CA certificates)가 만료된 eMudhra의 사례처럼, 사용자는 브라우저를 항상 최신 상태로 유지하고 알림이 뜰 때마다 브라우저를 재시작해야 하는 번거로움을 감수해야 합니다.
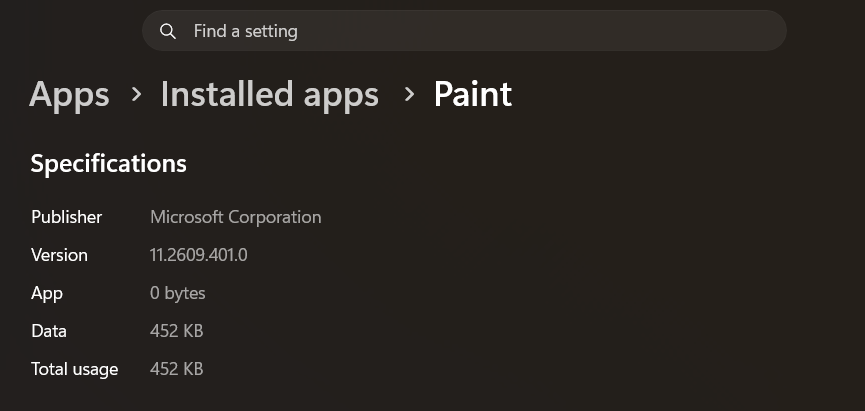
- Windows Paint 보안 패치(Windows Paint Patch): Windows의 유서 깊은 Paint 앱에서 발견된 '노클릭(no-click)' 보안 결함은 매우 치명적입니다. 사용자는 Settings 앱을 통해 자신의 버전이 11.2609.401.0 이상인지 반드시 확인해야 하며, 만약 그보다 낮은 버전이라면 수동 업데이트를 진행해야 하는 수고가 필요합니다.
우리는 기술과 편의성, 그리고 프라이버시 사이의 관계에 대해 진지한 논의를 시작해야 할 시점에 와 있습니다. 저는 개인적으로 '슬로우 리빙(slow living)' 운동을 지지하는 사람은 아닙니다. 오히려 새로운 제품을 좋아하고, 인간의 창의성이 만들어내는 혁신적인 결과물들을 지켜보는 것을 즐깁니다. 하지만 기술이 요구하는 금융적, 정신적 비용이 점점 더 쌓여갈수록, 때로는 '느린 삶'이 주는 가치에 대해 다시금 생각하게 됩니다. 과거에 프라이버시는 특별한 노력이 필요 없는 '기본 설정(default)'과도 같았습니다. 그런데 왜 우리는 이토록 복잡한 과정을 거쳐야만 프라이tem를 지킬 수 있게 된 것일까요?
현재 우리가 겪고 있는 이 혼란스러운 상황은 마치 우리가 잠시 자리를 비운 사이 세상이 뒤바뀐 것 같은 착각을 불러일으킬 정도로 급격합니다. 끊임없이 터져 나오는 데이터 유출 사고와 예측 가능한 AI의 실수들은 지금의 시대적 특성을 그대로 보여주고 있습니다. 결국, 디지털 보안의 비용은 우리가 지불하는 구독료가 아니라, 우리가 안전을 위해 포기해야 하는 '심리적 평온함'과 '시간' 그 자체라고 할 수 있습니다.
3부: 데이터 유출 시대, 프라이버시 보호를 위한 정신적 비용의 무게#
최근 우리가 마주하고 있는 기술적 진보의 이면에는 상상 이상의 보안 위협이 도사리고 있습니다. 특히 인공지능(AI) 에이전트의 확산은 편리함을 가져다주었지만, 동시에 우리가 통제할 수 없는 정보 유출의 통로가 되기도 합니다. 최근 Anthropic의 Claude Code 사례가 대표적입니다. Claude Code가 GitHub 상에서 root 로그인 정보, 데이터베이스 비밀뮬, 그리고 API 토큰을 포함한 민감한 정보를 유출한 사실이 밝혀지며 큰 충격을 주고 있습니다. AI 에이전트에 의한 정보 유출은 어제오늘의 일이 아니며, 당장 우리가 직접적인 타격을 입지 않더라도, 우리는 언제든 그 여파가 전달되는 하류(downstream) 단계의 피해자가 될 수 있다는 점에서 매우 심각한 문제입니다.
데이터 유출의 공포는 웹 호스팅 서비스 분야에서도 현실로 나타나고 있습니다. 지난 10월, 웹 호스팅 제공업체인 Dreamhost는 일부 시스템에 영향을 미친 '이슈'를 이유로 사용자의 FTP/SFTP 비밀번호를 만료시킨 바 있습니다. 하지만 최근 이 회사는 단순한 시스템 오류를 넘어, 해커들이 사용자의 사용자 이름과 비밀번호에 접근했다는 사실을 공식적으로 인정했습니다. 만약 아직 새로운 비밀번호로 변경하지 않은 사용자가 있다면, 지금 즉시 조치를 취해야 하는 긴박한 상황입니다.
문제는 이러한 유출 사고가 단발성에 그치지 않고, 최근 일주일 사이 믿기 힘들 정도의 대규모로 발생하고 있다는 점입니다. 교육계의 핵심인 여러 명문 대학교들이 타깃이 되었습니다. Vanderbilt, York, 그리고 Harvard 대학교는 학생과 교직원, 동문들의 개인정보는 물론, 매우 민감한 연구 데이터까지 유출되는 피해를 입었습니다. 기업 측면에서도 Sega의 사례가 뼈아픕니다. Sega는 뉴스레터 구독 명단에 포함된 무려 220만 개의 이메일 주소를 노출시키는 사고를 겪었습니다. 이는 데이터 유출이 이제는 일상이 되어버린, 매우 안타까운 현실을 보여줍니다.
더욱 경악스러운 것은 하드웨어 공급망 자체의 신뢰가 무너지고 있다는 사실입니다. Android TV 박스 제조사인 Videostrong는 자사 하드웨어에 백도어 접근 권한을 악의적인 공격자들에게 판매했습니다. 이를 통해 공격자들은 해당 기기들을 봇넷(Botnet) 구축 및 멀웨어 유포에 활용할 수 있게 되었습니다. 더욱 충격적인 점은 Videostrong가 공식적인 'Android TV 파트너' 인증을 받은 업체였다는 사실입니다. 이는 제품에 붙은 '인증'이나 '라벨'을 더 이상 전적으로 신뢰할 수 없는 시대가 도래했음을 시사합니다.
그렇다면 우리는 이 거대한 AI 에이전트의 시대에 어떻게 스스로를 보호해야 할까요? AI 에이전트는 우리가 요청하지 않았음에도 불구하고 사용자를 대신해 이메일을 보내는 등의 행동을 할 수 있습니다. PCWorld의 AI 전문가인 Ben Patterson은 이러한 에이전트가 사용자의 이름으로 정보를 공유하는 범위를 제어하기 위해, 프롬프트 작성 시 '결과물(out기)'에 집중할 것을 권고합니다.
구체적으로는 에이전트가 '하지 말아야 할 특정 행동'과 '진행할 수 있는 권한의 수준'을 명확하게 기술해야 합니다. 이는 프롬프트 내에 명확한 경계(Boundaries)를 설정하고 공유된 맥락(Shared Context)을 구축하는 과정입니다. 현실 세계와 마찬가지로, AI에게 내리는 "계속 진행해(Go ahead)"라는 명령 역시 화자와 청자 사이에서 서로 다르게 해석될 수 있기 때문입니다. 결국, 기술이 고도화될수록 그 기술을 다루는 인간의 정교한 통제력이 프라이버시를 지키는 마지막 보루가 될 것입니다.
한눈에 보는 핵심 비교 분석#
| 비교 항목 | 기존의 보안 위협 방식 | 최근 발생한 신규/심화 이슈 | 핵심 차이점 및 위험 요소 | | :--- | :---점 | Anthropic Claude Code 및 AI 에이전트 사례 | 단순 데이터 탈취를 넘어 API 토큰, root 로그인 등 시스템 권한 유출 | | 계정 관리 위협 | 단순 비밀번호 유출 및 무작위 대입 | Dreamhost 사례 (FTP/SFTP 비밀번호 탈취) | 시스템 '이슈'로 위장된 해킹을 통한 사용자 계정 정보 직접 접근 | | 데이터 유출 규모 | 개별 사용자 또는 소규모 그룹 타깃 | Vanderbilt, York, Harvard 등 대학 및 Sega(220만 명) | 학생, 연구 데이터, 동문 등 광범동한 인적/물적 자산의 대규모 유출 | | 하드웨어 신뢰성 | 소프트웨어 취약점 중심의 공격 | Videostrong Android TV 박스 백도어 판매 | 인증된 파트너사조차 공격자에게 백도어를 판매하는 공급망 신뢰 붕괴 | | AI 에이전트 제어 | 사용자의 명시적 명령에 따른 작동 | 사용자의 의도와 무관한 이메일 발송 등 자율 행동 | 프롬프트 내 경계 설정 미비 시 에이전트의 자율적 권한 남용 가능성 |
독자 체크리스트 및 자주 묻는 질문 (FAQ)#
🛡️ 보안 강화를 위한 실전 체크리스트#
- [ ] 비밀번호 재설정: Dreamhost 등 웹 호스팅 서비스를 이용 중이라면, 즉시 FTP/SFTP 및 관련 계정의 비밀번호를 강력한 조합으로 변경하세요.
- [ ] 소프트웨어 및 브라우저 업데이트: Chrome의 제로데이 취약점 및 Windows Paint(버전 11.2609.401.0 이상 권장)의 보안 결함을 방지하기 위해 모든 브라우저와 앱을 최신 상태로 유지하세요.
- [ ] AI 프롬프트 가이드라인 수립: AI 에이전트 사용 시, 수행 가능한 작업의 범위와 금지 사항을 명확히 규정하는 '경계 설정(Boundary Setting)' 프롬프트를 습관화하세요.
❓ 자주 묻는 질문 (FAQ)#
Q1. AI 에이전트가 제 허락 없이 이메일을 보내거나 정보를 공유하는 것을 어떻게 방지할 수 있나요? A1. PCWorld의 전문가 Ben Patterson의 조언에 따라, 프롬프트를 작성할 때 단순히 명령을 내리는 것에 그치지 말고 '결과물(Outcomes)'에 집중하세요. 에이전트가 수행해서는 안 될 구체적인 행동 리스트와 허용된 권한의 범위를 명확히 정의하여, 에이전트와 사용자 간의 '공유된 맥락'을 만드는 것이 핵심입니다.Q2. 'Android TV 인증 파트너'와 같은 제조사 인증 라벨은 믿어도 되는 건가요? A2. 최근 Videostrong의 사례에서 보듯, 인증된 파트너라 할지라도 악의적인 공격자에게 백도어 접근 권한을 판매하는 경우가 발생하고 있습니다. 따라서 하드웨어의 인증 라벨만 맹신하기보다는, 사용 중인 기기의 보안 업데이트 상태와 출처를 지속적으로 확인하는 태도가 필요합니다.
딥러너 (DeepLearner)이었습니다.
🔗 원문 참고 및 출처: Privacy shouldn’t be this much work


💬 기술 토론 및 피드백 0
건전하고 유익한 토론을 지향합니다아직 등록된 의견이 없습니다.
이 아티클에 관한 궁금한 점이나 추가 팁을 첫 번째로 남겨보세요!
기술 토론에 참여하시려면 로그인해 주세요.
로그인 후 댓글 작성