
⚡ 결론 직답: 마이크로소프트가 Windows 11 26H2 빌드 26340.10013부터 보안 설정을 통합 점검하는 'Windows baseline protection'을 도입하여, 보안 누락 항목을 식별하고 자동 활성화를 돕습니다.
📌 3줄 핵심 요약
- Windows baseline protection은 VBS, Secure Boot, 메모리 무결성 등 흩어져 있던 보안 기술을 하나의 표준으로 통합 관리합니다.
- Windows Insider Program의 26H2 버전(빌드 26340.10013) 실험 채널을 통해 해당 기능이 최초 공개되었습니다.
- 보안 미충족 시 사용자에게 알림을 제공하며, 원클릭 액션으로 필요한 보안 설정을 즉시 적용하고 재시작할 수 있도록 지원합니다.
📅 데이터 기준일: 2026-11-22 | 원문 출처 기반 심층 리포트
안녕하세요, 딥러너 (DeepLearner)입니다.
1부: 흩어진 보안 기술의 통합, 'Windows baseline protection'의 등장#
Windows 11은 이미 사용자들을 보호하기 위해 매우 강력하고 다양한 보안 기술들을 내장하고 있습니다. 하지만 문제는 이러한 보안 기능들이 실제로 제대로 활성화되어 있는지, 그리고 내 PC가 안전한 상태인지를 사용자가 직관적으로 확인하기가 매우 어려웠다는 점입니다. 그동안 Windows 1며의 보안 기능들은 마치 여러 개의 서로 다른 방에 흩어져 있는 것처럼 관리되어 왔기 때문입니다.
Microsoft는 바로 이 문제를 해결하기 위해 'Windows baseline protection(Windows 보안 기준선 보호)'이라는 새로운 기능을 선보였습니다. 이 기능의 핵심은 PC를 표준화된 보안 구성(standardized security configuration)과 대조하여, 현재 어떤 보안 기능이 누락되었는지를 식별하고, 나아가 사용자가 클릭 한 번으로 해당 기능을 활성화할 수 있도록 돕는 것입니다. Microsoft는 단순히 기능을 나열하는 것에 그치지 않고, Windows 11의 보안 설정 자체를 재구성하여 사용자가 중요한 보안 컨트롤을 더 쉽게 찾을 수 있도록 편의성을 높이는 작업도 병행하고 있습니다.
현재 Windows 11에는 Secure Boot(안전 부팅), 가상화 기반 보안(VBS, Virtualization-based security), 메모리 무결성(Memory Integrity), 그리고 더욱 엄격해진 드라이버 요구 사항 등 다양한 보안 기술이 포함되어 있습니다. 하지만 기존 방식의 문제는 이러한 기술들이 각각 서로 다른 인터페이스와 영역에서 개별적으로 관리되어 왔다는 점입니다. 'Windows baseline protection'은 이러한 개별적인 요구 사항들을 하나의 통합된 보안 표준으로 묶어줍니다. 이를 통해 Windows 11은 내 기기가 Microsoft가 제시하는 모든 기준을 충족하는지 단일한 잣대로 판단할 수 있게 됩니다.
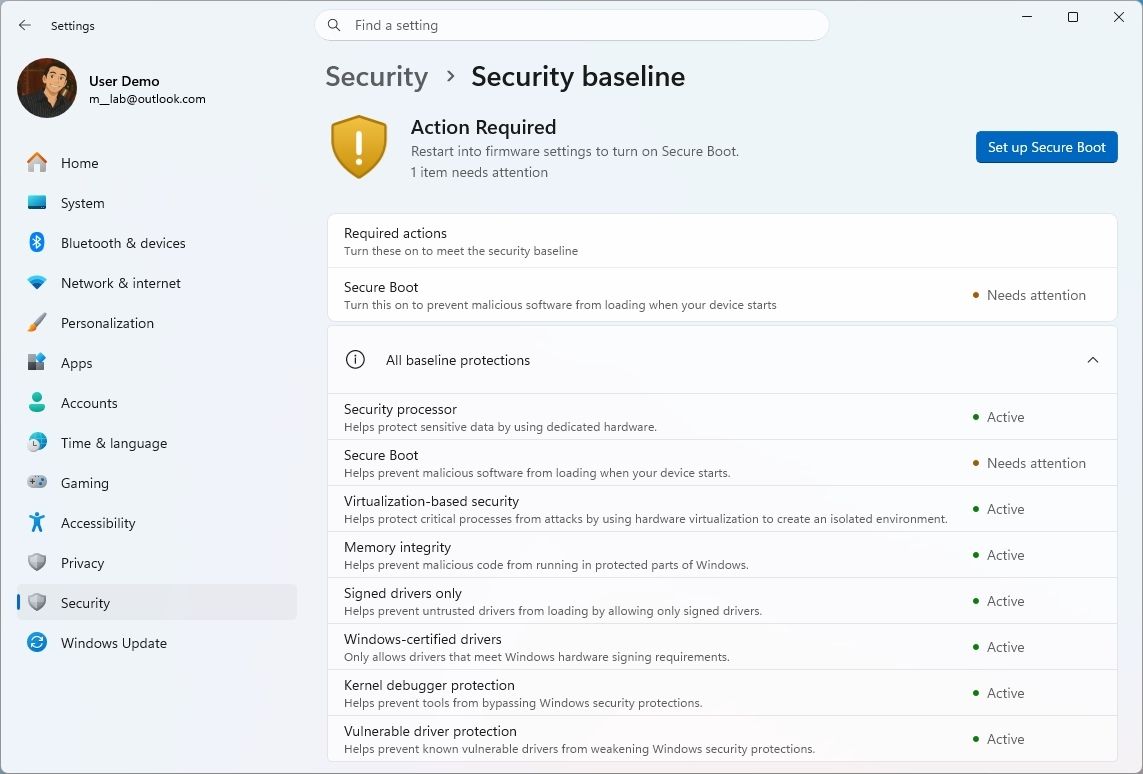
Microsoft가 공개한 이 보안 기준선의 첫 번째 버전에는 다음과 같은 구체적인 항목들이 포함되어 있습니다. 우선 가상화 기반 보안(Virtually-based security)을 비롯하여, Windows 인증 드라이버(Windows-certified drivers) 사용 여부, 커널 디버거 보호(Kernel debugger protection), 그리고 취약한 드라이버 보호(Vulnerable driver protection) 등이 그 대상입니다. 여기서 중요한 점은 이 기능들이 완전히 새로운 기술은 아니라는 사실입니다. 이미 수년 전부터 Windows에 존재해 왔던 구성 요소들이지만, 이제는 사용자, 시스템 관리자, 그리고 각종 앱이 한눈에 확인하고 관리할 수 있도록 하나의 '통합 평가 체계' 아래로 모인 것입니다.
이 새로운 보안 기준선 경험은 현재 Windows Insider Program의 Experimental channel(실험 채널) 내 26H2 버전, 구체적으로는 빌드 26340.10013부터 사용할 수 있습니다. 사용자는
설정(Settings) > 보안(Security) > 보안 기준선(Security baseline) 경로를 통해 이 기능을 확인할 수 있습니다. 이 페이지에서 운영체제는 현재 기기가 Microsoft가 유지 관리하는 보안 기준을 충족하는지 여부를 보여줍니다. 만약 기준에 미치지 못한다면, 어떤 항목에 주의가 필요한지 누락된 요구 사항을 명확히 짚어줍니다.특히 개인용 PC나 별도의 관리를 받지 않는 기기(unmanaged devices)를 사용하는 일반 사용자들에게는 매우 유용한 기능이 제공됩니다. 누락된 보안 기능을 원클릭 액션으로 바로 활성화할 수 있기 때문입니다. 활성화 명령을 내리면 운영체제가 필요한 변경 사항을 적용한 뒤 컴퓨터를 재시작합니다. 다만, Secure Boot를 활성화하거나 UEFI 설정에서 보안 프로세서를 구성하는 것과 같이 하드웨어 펌웨어 수준의 변경이 필요한 경우에는 Windows가 사용자에게 단계별 가이드를 제공하여 어려움을 덜어줄 예정입니다.
여기서 한 가지 꼭 짚고 넘어가야 할 중요한 차이점이 있습니다. 보안 기준선 테스트에서 '실패(fail)' 판정을 받았다고 해서, 그것이 곧 내 컴퓨터가 해킹당했거나 악성코드에 감염되었다는 의미는 아닙니다. '실패'라는 결과는 단지 필수적인 보안 기능 중 하나 이상이 현재 비활성 상태라는 것을 뜻할 뿐, 시스템의 침해를 의미하는 것은 아니니 과도한 불안감을 가질 필요는 없습니다.
마지막으로, 이 보안 기준선 기능이 Windows 11 공식 미지원 PC에는 어떻게 적용되는지도 궁금하실 텐데요. 이 기준선은 하드웨어가 공식적으로 Windows 11을 지원하는지 여부를 평가하는 것이 아니라, 기기의 '보안 역량' 자체를 평가합니다. 예를 들어, 현재 기준에는 구형 프로세서 여부가 평가 항목에 포함되어 있지 않기 때문에, 비록 공식 지원 대상이 아닌 구형 프로세서를 탑재한 컴퓨터라 할지라도 요구되는 보안 기능들을 모두 지원할 수 있다면 충분히 보안 기준선을 통과할 수 있습니다.
2부: 보안 기준 점검부터 원클릭 활성화까지, 새로운 보안 경험의 메커니즘#
이번에 도입된 '보안 기준선(Security baseline)' 기능은 모든 환경에서 완벽하게 작동하기에는 현실적인 한계가 존재할 수 있습니다. 예를 들어, 일부 구형 기기들의 경우 Secure Boot나 보안 프로세서 보호(security processor protection)와 같은 특정 요구 사항을 충무하기 위한 하드웨어, 펌웨어, 또는 드라이버 지원이 부족할 수 있기 때문입니다. 이 경우 운영 체제는 보안 기준선 검사 결과 '실패(failed)'로 보고하게 되지만, 그렇다고 해서 운영 체제 자체의 실행이 차단되지는 않습니다. 현재까지 Microsoft는 이 평가 결과만을 근거로 지원되지 않는 하드웨어에서 Windows 11의 구동을 차단할 계획을 발표하지 않았습니다.
하지만 이러한 보안 기준 미달 보고서는 단순한 알림 이상의 강력한 영향을 미칠 수 있습니다. 특히 보안이 생명인 환경에서는 이 보고서가 일종의 '출입증' 역할을 하게 됩니다. 구체적으로 어떤 메커니즘을 통해 보안 생태계가 변화하는지 정리해 보았습니다.
- 개발자 및 서비스 제공자의 접근 제어: 개발자와 서비스 제공자는 보안 기준 보고서를 활용하여, 특정 앱이나 기능, 혹은 서비스에 대한 접근 권한을 부여하기 전 해당 기기가 자신들의 보안 요구 사항을 충족하는지 판단하는 근거로 삼을 수 있습니다.
- 하드웨어 기반 증명(Hardware-backed attestation) 활용: 이제 개발자들은 서버 측에서 하드웨어 기반 증명 토큰(hardware-backed attestation token)을 검증할 수 있습니다. 이를 통해 Secure Boot, VBS(가상화 기반 보안), 드라이버 서명(driver signing)과 같은 개별 보안 기능을 일일이 확인할 필요 없이, 기기의 보안 기준선 충족 여부를 단번에 확정할 수 있습니다.
- 보안 미달 시 단계적 대응: 만약 검사 결과 하나 이상의 보호 기능이 누락된 것으로 나타나면, 개발자는 사용자에게 경고를 표시하거나, 특정 기능의 사용을 제한하거나, 보안 상태를 기록에 남기거나, 혹은 아예 서비스 접근을 완전히 차단하는 등의 유연한 대응을 할 수 있습니다.
- 기업용 중앙 관리 도구와의 연동: 기업 관리자들은 Microsoft 365 admin center, Microsoft Intune, 그리고 이를 지원하는 제3자(third-party) 관리 도구를 통해 동일한 보안 기준선을 사용하여 기기 보안을 검토하고 관리할 수 있습니다. 이를 통해 보안 기능이 누락된 기기에 대해 관리자가 강제로 필요한 보안 기능을 적용하도록 강제할 수 있습니다.
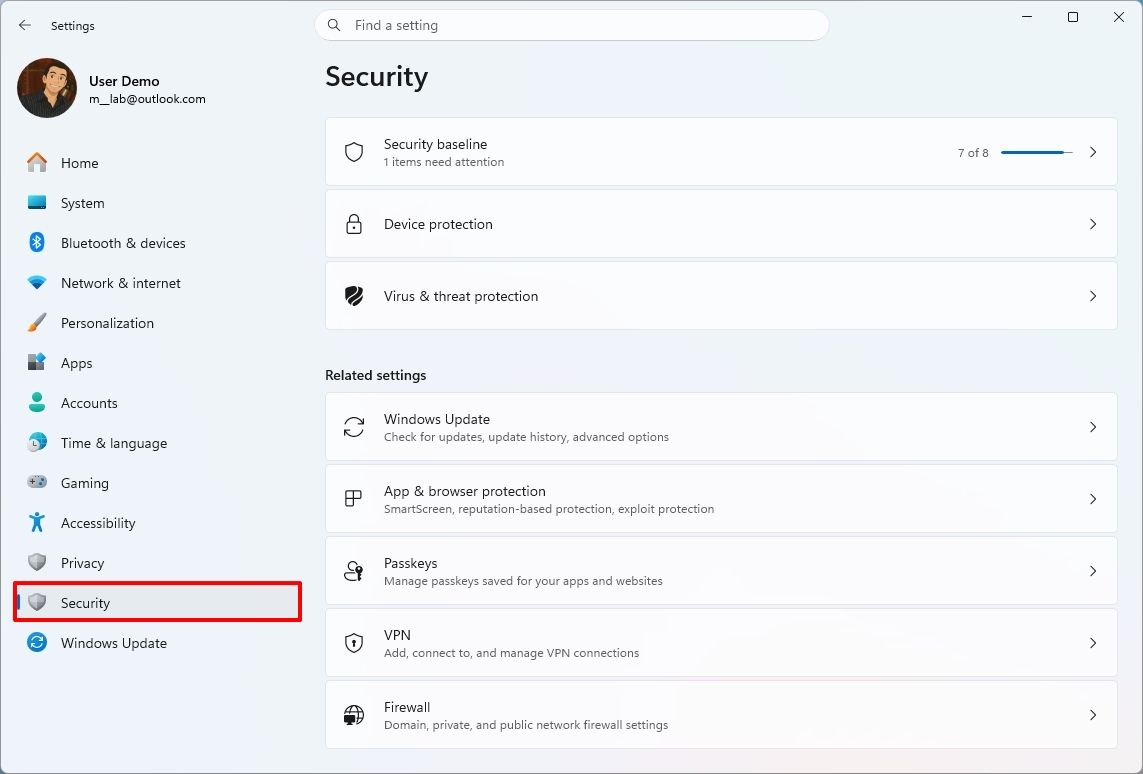
이와 더불어 Microsoft는 사용자가 보안 설정을 더욱 직관적으로 관리할 수 있도록 Settings(설정) 앱 내에 새로운 "Security(보안)" 전용 섹션을 구축하며 대대적인 재편에 나섰습니다. 이 새로운 메뉴는 보안 기준선뿐만 아니라 기기 보호(device protection), 기기 암호화(device encryption), 바이러스 및 위협 방지(virus and threat protection) 등 핵심적인 보안 경험과 관련 링크들을 한데 모아, 사용자가 기기 보호를 관리하기 위한 가장 직접적인 시작점을 제공합니다. Microsoft의 목표는 흩어져 있던 보안 컨트롤들을 Settings 앱이라는 단일 접점으로 통합하여 관리 효율성을 높이는 것입니다.
물set의 변화는 단순히 보안 섹션 신설에 그치지 않고, 기존 보안 컨트롤의 위치까지 재배치하고 있습니다. 예를 들어, "Defender Firewall(Defender 방화벽)" 설정은 이제 "Network and internet(네트워크 및 인터넷)" 설정과 함께 위치하게 됩니다. 방화벽 규칙과 네트워크 구성이 밀접하게 연관되어 있다는 점을 고려하면 매우 합리적인 변화입니다. 다만, 주의할 점은 이 새로운 위치에서의 컨트롤이 다소 제한적일 수 있어, 방화벽을 켜거나 끄는 등의 세부 작업은 여전히 Windows Security와 같은 별도의 도구로 이동해야 할 수도 있다는 점입니다. 또한, "Apps(앱)" 섹션에는 기존에 Windows Security를 통해서만 접근 가능했던 "App & browser protection(앱 및 브라우저 보호)" 페이지가 새롭게 포함되어, 사용자가 앱을 설치하고 사용할 때 보안을 관리할 수 있는 더 직접적인 경로를 제공합니다.
[딥러너의 시선] 이번 업데이트를 살펴보면, 사실 Microsoft가 이러한 보안 컨트롤들을 통합했어야 하는 시점은 이미 오래전이었다는 생각이 듭니다. Windows는 수년간 강력한 보안 기능들을 축적해 왔지만, 정작 사용자가 이를 찾기 위해서는 여러 도구와 인터페이스를 복잡하게 오가야 했기 때문입니다. 이번 변화의 본질은 완전히 새로운 보안 기능의 등장이 아니라, 기존의 보안 경험들을 보다 체계적으로 재구성(reorganization)하여 사용자와 관리자의 편의성을 높이는 데 있습니다. "늦었지만, 안 하는 것보다 낫다"는 말처럼, 이번 통합 관리 체계가 더욱 안전하고 편리한 Windows 11 환경을 만드는 초석이 되기를 기대해 봅니다.
3부: 보안 기준 미달과 하드웨어 미지원의 차이 및 사용자 영향#
마이크로소프트(Microsoft)는 현재 새로운 보안 관리 경험을 사용자들에게 점진적으로 선보이고 있습니다. 구체적으로는 프리뷰 빌드(preview build) 26340.10013을 통해 '윈도우 보안 기준선 보호(Windows baseline protection)' 기능과 새롭게 디자인된 '보안(Security)' 섹션을 배포하기 시작했습니다. 다만, 마이크로소프트가 이 기능을 매우 단계적으로 배포(gradual rollout)하고 있기 때문에, 해당 빌드를 설치한 모든 사용자가 즉시 이 변화를 확인할 수 있는 것은 아닙니다. 업데이트가 적용되는 시점은 사용자 환경에 따라 차이가 있을 수 있음을 유의해야 합니다.
향후 로드맵을 살펴보면, 현재 보안 기준선 보호의 첫 번째 단계는 프리뷰 형태로 제공되고 있습니다. 마이크로소프트는 이 기능을 2027년까지 일반 사용자들에게 정식으로 제공(generally available)할 계획을 가지고 있습니다. 하지만 아직 구체적인 출시 날짜(specific release date)는 발표되지 않은 상태이므로, 사용자들이 이 기능을 완전히 안정적으로 사용할 수 있기까지는 아직 시간이 다소 남아 있습니다.
이번 변화에 대해 '윈도우 센트럴(Windows Central)'은 "마이크로소프트가 진작에 이 작업을 수행했어야 했다"며 긍정적인 평가를 내놓았습니다. 윈도우 11(Windows 11)은 이미 강력한 보안 기능들을 내장하고 있지만, 그동안 사용자들은 특정 보안 기능이 실제로 활성화되어 있는지 확인하기 위해 여러 개의 서로 다른 인터페이스를 일일이 찾아다녀야 하는 번거로움을 겪어왔습니다. 새로운 보안 기준선(security baseline)은 바로 이 지점을 매우 합리적인 방식으로 해결합니다. 이는 사용자에게 이해하기 어려운 새로운 보안 기능을 추가로 학습시키는 것이 아니라, 윈도우가 이미 보유하고 있는 보호 기능을 점검하고, 무엇이 누락되었는지 식별하여 사용자가 문제를 해결할 수 있는 명확한 경로를 제시해 주기 때문입니다.
여기서 주목해야 할 기술적 차이점은 하드웨어 요구 사항과 보안 기준선의 관계입니다. 마이크로소프트의 하드웨어 요구 사항을 충족하지 못한다고 해서, 해당 PC가 반드시 보안 기준선(security baseline) 테스트를 통과하지 못하는 것은 아닙니다. 이러한 구분은 개발자와 조직(organizations)에게 매우 유용한 정보가 될 수 있습니다. 그들은 이 동일한 평가 도구를 활용하여 자신들의 소프트웨어나 시스템에 필요한 보안 보호 기능이 제대로 작동하고 있는지 판단할 수 있기 때문입니다.
하지만 우려되는 지점도 존재합니다. 윈도우 센트럴은 이 새로운 보안 기준선이 단순한 '보안 도구'로서의 역할을 넘어, 충분히 성능을 발휘할 수 있는 기존 PC들에게 불필요한 제약이나 장벽(unnecessary barrier)이 되어서는 안 된다고 강조했습니다. 기술적 진보가 하드웨어의 활용 가능성을 제한하는 요소가 되지 않도록 마이크로소프트의 세심한 관리가 필요한 시점입니다. 과연 여러분은 윈도우가 PC의 누락된 보안 기능을 자동으로 수정하도록 신뢰하고 맡기시겠습니까, 아니면 직접 하나씩 확인하며 변경하시겠습니까? 여러분의 의견을 댓글로 공유해 주세요.
한눈에 보는 핵심 비교 분석#
| 비교 항목 | 기존 방식 (Previous) | 신규 변화 (New Baseline) | 핵심 차이점 |
|---|---|---|---|
| 보안 기능 확인 | 여러 인터페이스를 직접 찾아다니며 확인 | 통합된 보안 섹션에서 일괄 점검 | 관리 편의성 및 직관성 증대 |
| 기능의 성격 | 개별 보안 기능의 개별적 작동 | 기존 기능의 누락 여부 식별 및 경로 안내 | 새로운 기능 추가가 아닌 '점검' 중심 |
| 하드웨어와의 관계 | 하드웨어 사양과 보안 기능이 혼재됨 | 하드웨어 미지원과 보안 기준 미달을 분리 | 하드웨어 사양과 보안 상태의 명확한 구분 |
| 사용자 대응 | 사용자가 직접 활성화 여부 판단 및 수행 | 누락된 기능에 대한 명확한 해결 경로 제공 | 문제 해결을 위한 가이드라인(Path) 제공 |
독자 체크리스트 및 자주 묻는 질문 (FAQ)#
✅ 윈도우 보안 강화를 위한 사용자 체크리스트
- [ ] 현재 사용 중인 윈도우 빌드 버전이 26340.10013 이상인지 확인하기
- [ ] 윈도우 설정 내 '보안(Security)' 섹션에 새롭게 디자인된 인터페이스가 나타났는지 확인하기
- [ ] 보안 기준선 점검 결과, '누락됨'으로 표시된 항목이 있다면 마이크로소프트가 제공하는 해결 경로를 따라 조치하기
❓ 자주 묻는 질문 (FAQ)
Q1. 이번 업데이트로 새로운 보안 프로그램이 PC에 설치되는 건가요? A1. 아닙니다. 이번 업데이트의 핵심은 새로운 보안 기능을 '발명'하는 것이 아니라, 윈도우 11이 이미 가지고 있는 강력한 보안 기능들이 제대로 작동하고 있는지 점검하고, 만약 꺼져 있다면 이를 쉽게 켤 수 있도록 안내하는 '관리 및 점검' 프로세스의 개선입니다.
Q2. 2027년까지 기다려야만 이 기능을 사용할 수 있나요? A2. 아닙니다. 현재 프리뷰 빌드(26340.10013)를 통해 첫 번째 단계의 보안 기준선 보호 기능은 이미 테스트 가능한 상태로 제공되고 있습니다. 다만, 모든 사용자에게 안정적으로 적용되는 정식 버전(General Availability) 출시 목표가 202rypt7년이라는 의미입니다.
더 자세한 윈도우 11 및 10 관련 가이드와 팁이 궁금하시다면 Windows Central의 공식 페이지와 r/WindowsCentral 레딧 커뮤니티를 방문해 보세요.
딥러너 (DeepLearner)이었습니다.
🔗 원문 참고 및 출처: Microsoft gives Windows 11 a new way to check your PC's security


💬 기술 토론 및 피드백 0
건전하고 유익한 토론을 지향합니다아직 등록된 의견이 없습니다.
이 아티클에 관한 궁금한 점이나 추가 팁을 첫 번째로 남겨보세요!
기술 토론에 참여하시려면 로그인해 주세요.
로그인 후 댓글 작성